Domain work-flow.de kaufen?
Wir ziehen mit dem Projekt
work-flow.de um.
Sind Sie am Kauf der Domain
work-flow.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain work-flow.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie lässt sich der Handlungsablauf in einem Prozess effizient gestalten? Was sind die wichtigsten Schritte im Handlungsablauf einer bestimmten Tätigkeit?
Der Handlungsablauf in einem Prozess lässt sich effizient gestalten, indem klare Ziele definiert, Verantwortlichkeiten festgelegt und Prozessschritte optimiert werden. Die wichtigsten Schritte im Handlungsablauf einer bestimmten Tätigkeit sind Planung, Durchführung und Kontrolle, um sicherzustellen, dass die Ziele erreicht werden. Eine kontinuierliche Verbesserung des Prozesses durch Feedback und Anpassungen ist ebenfalls entscheidend. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:

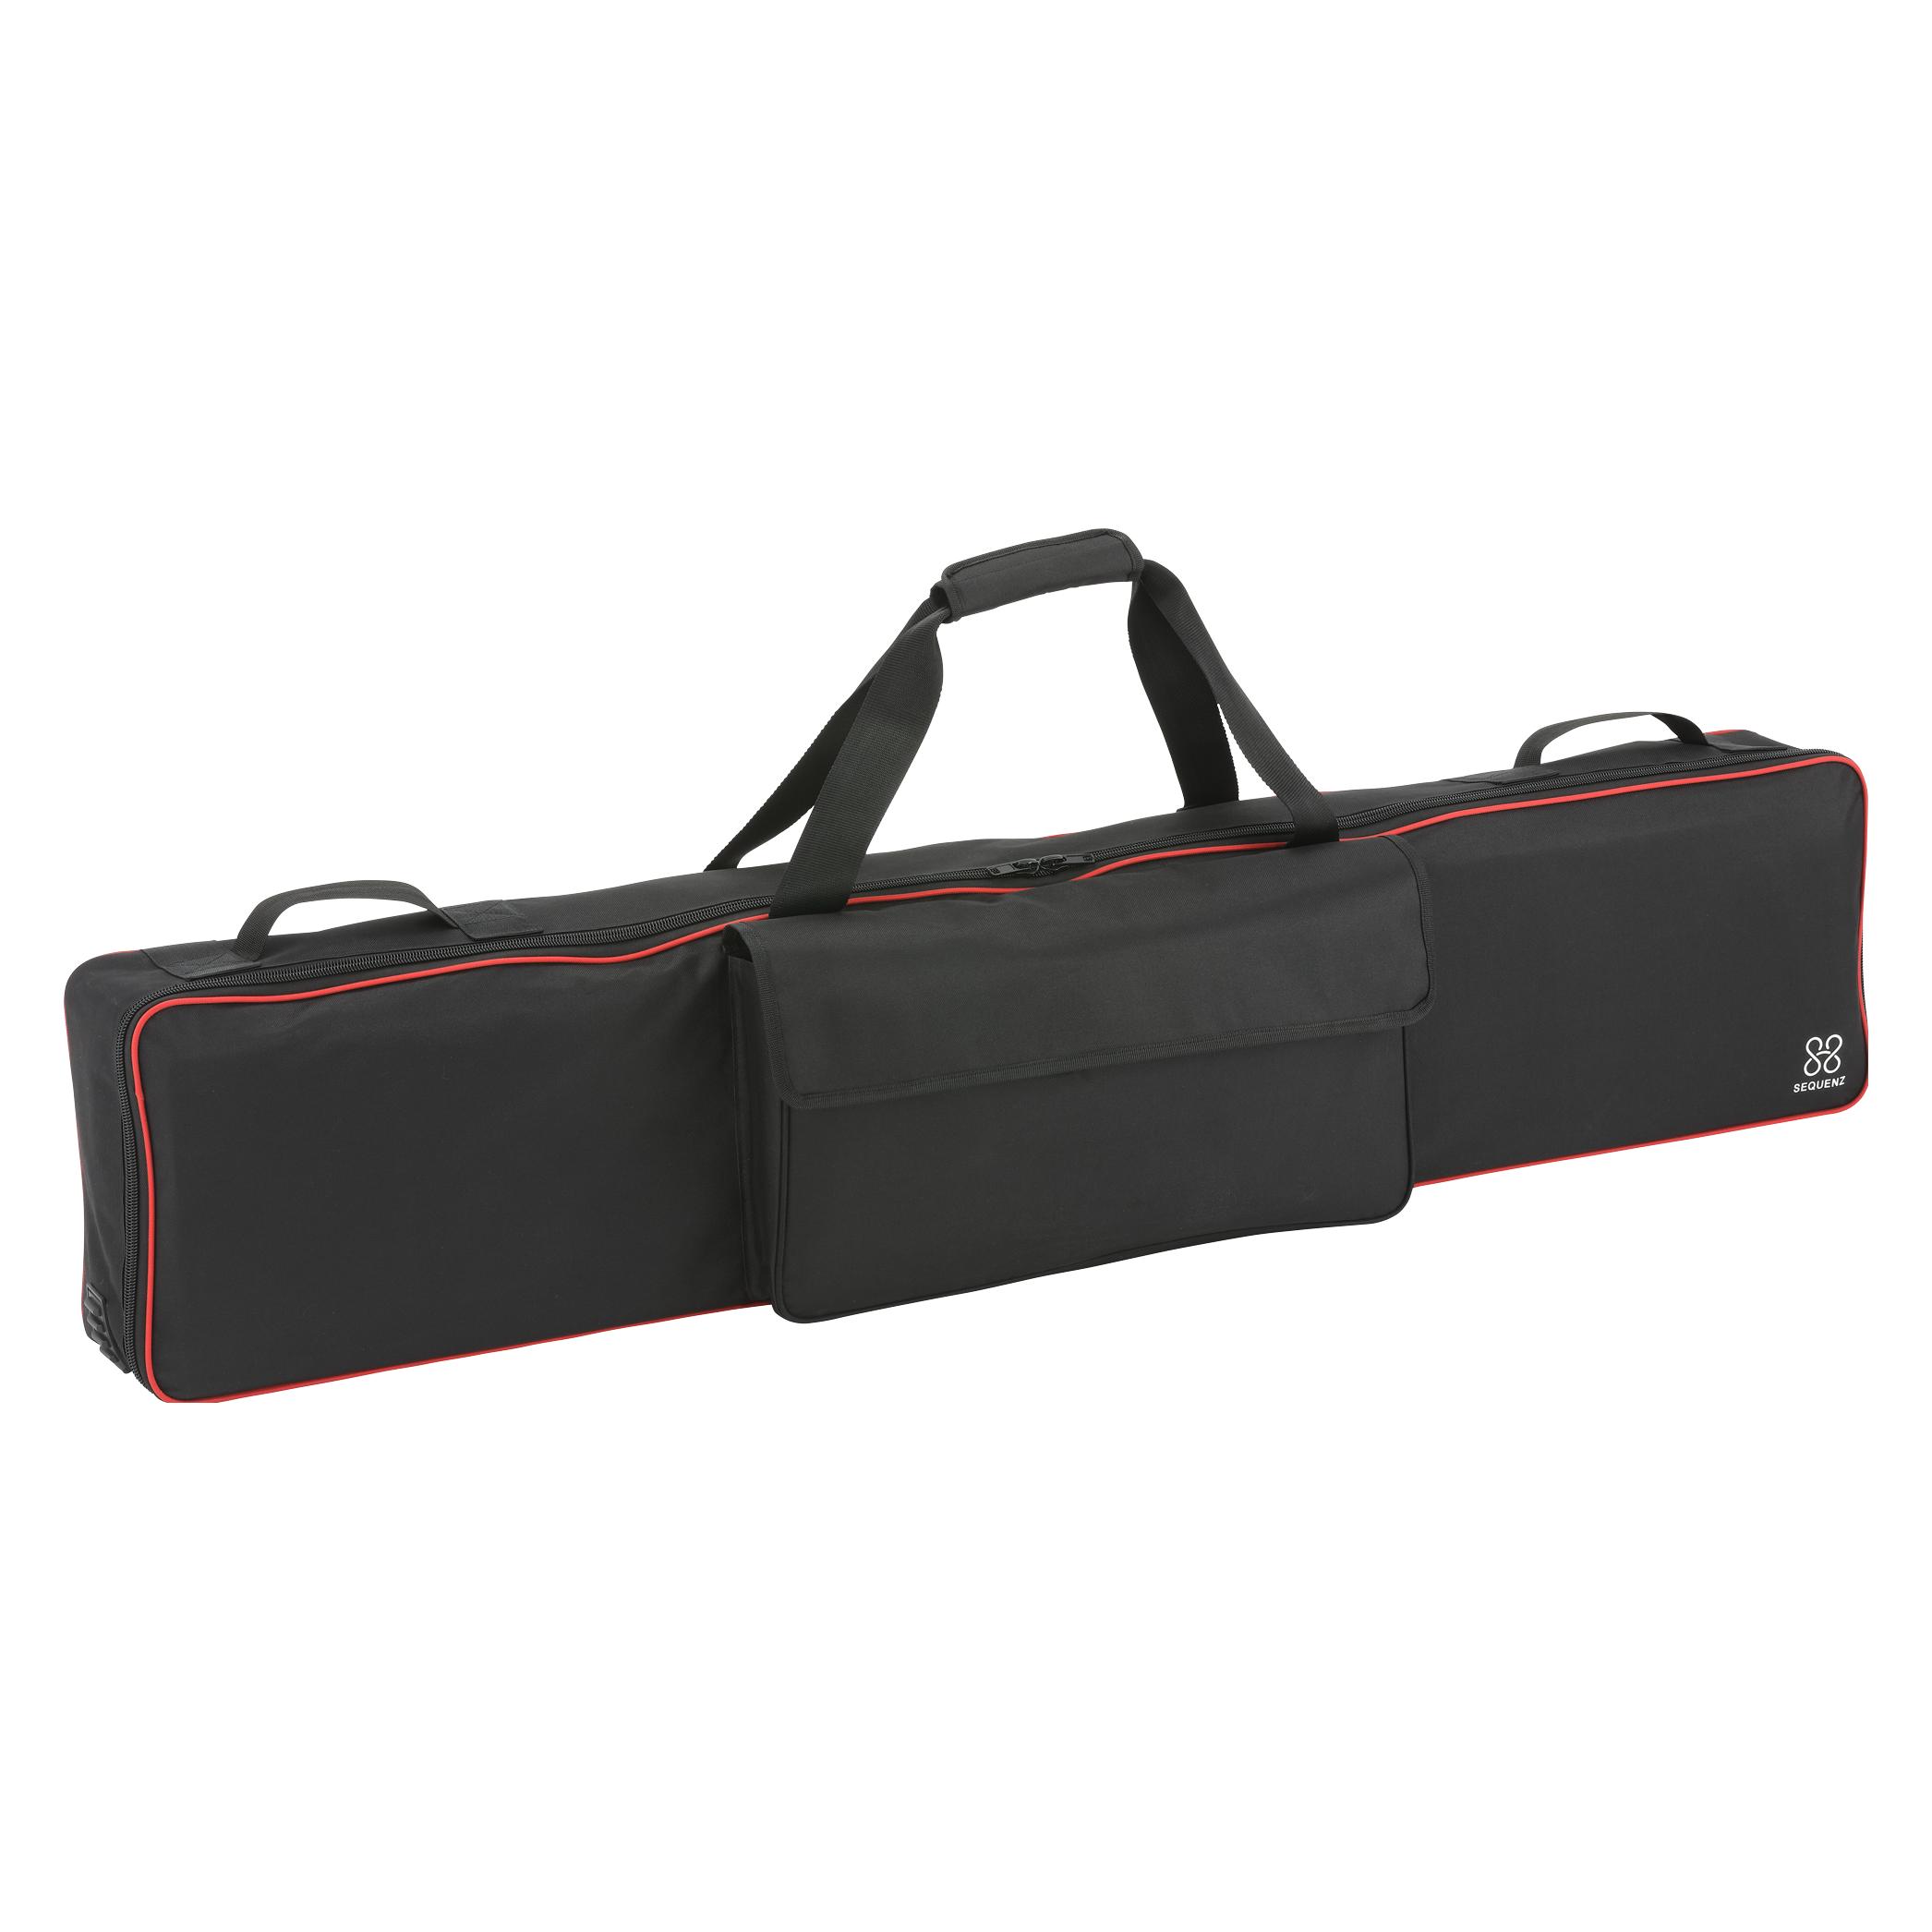
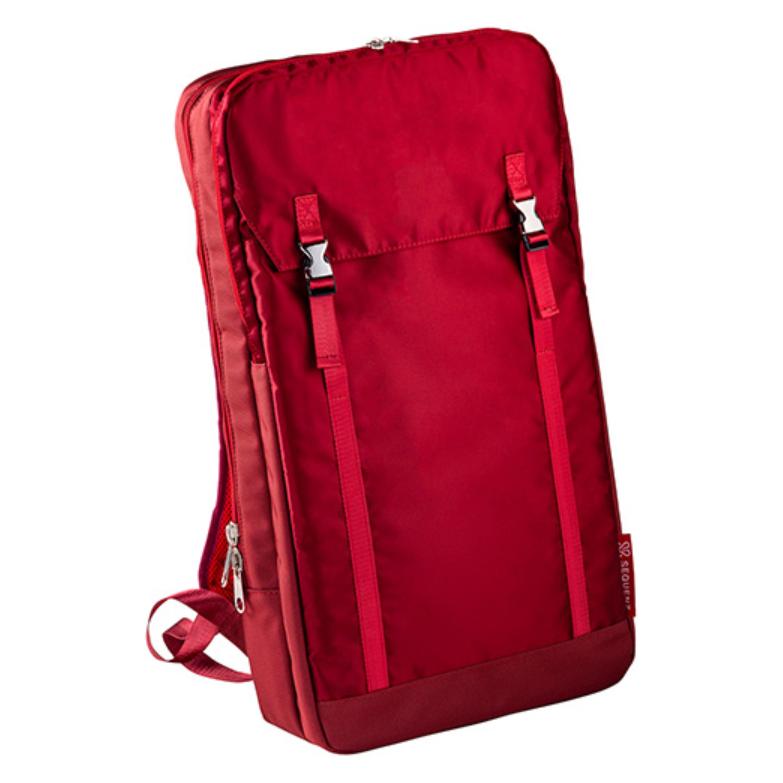
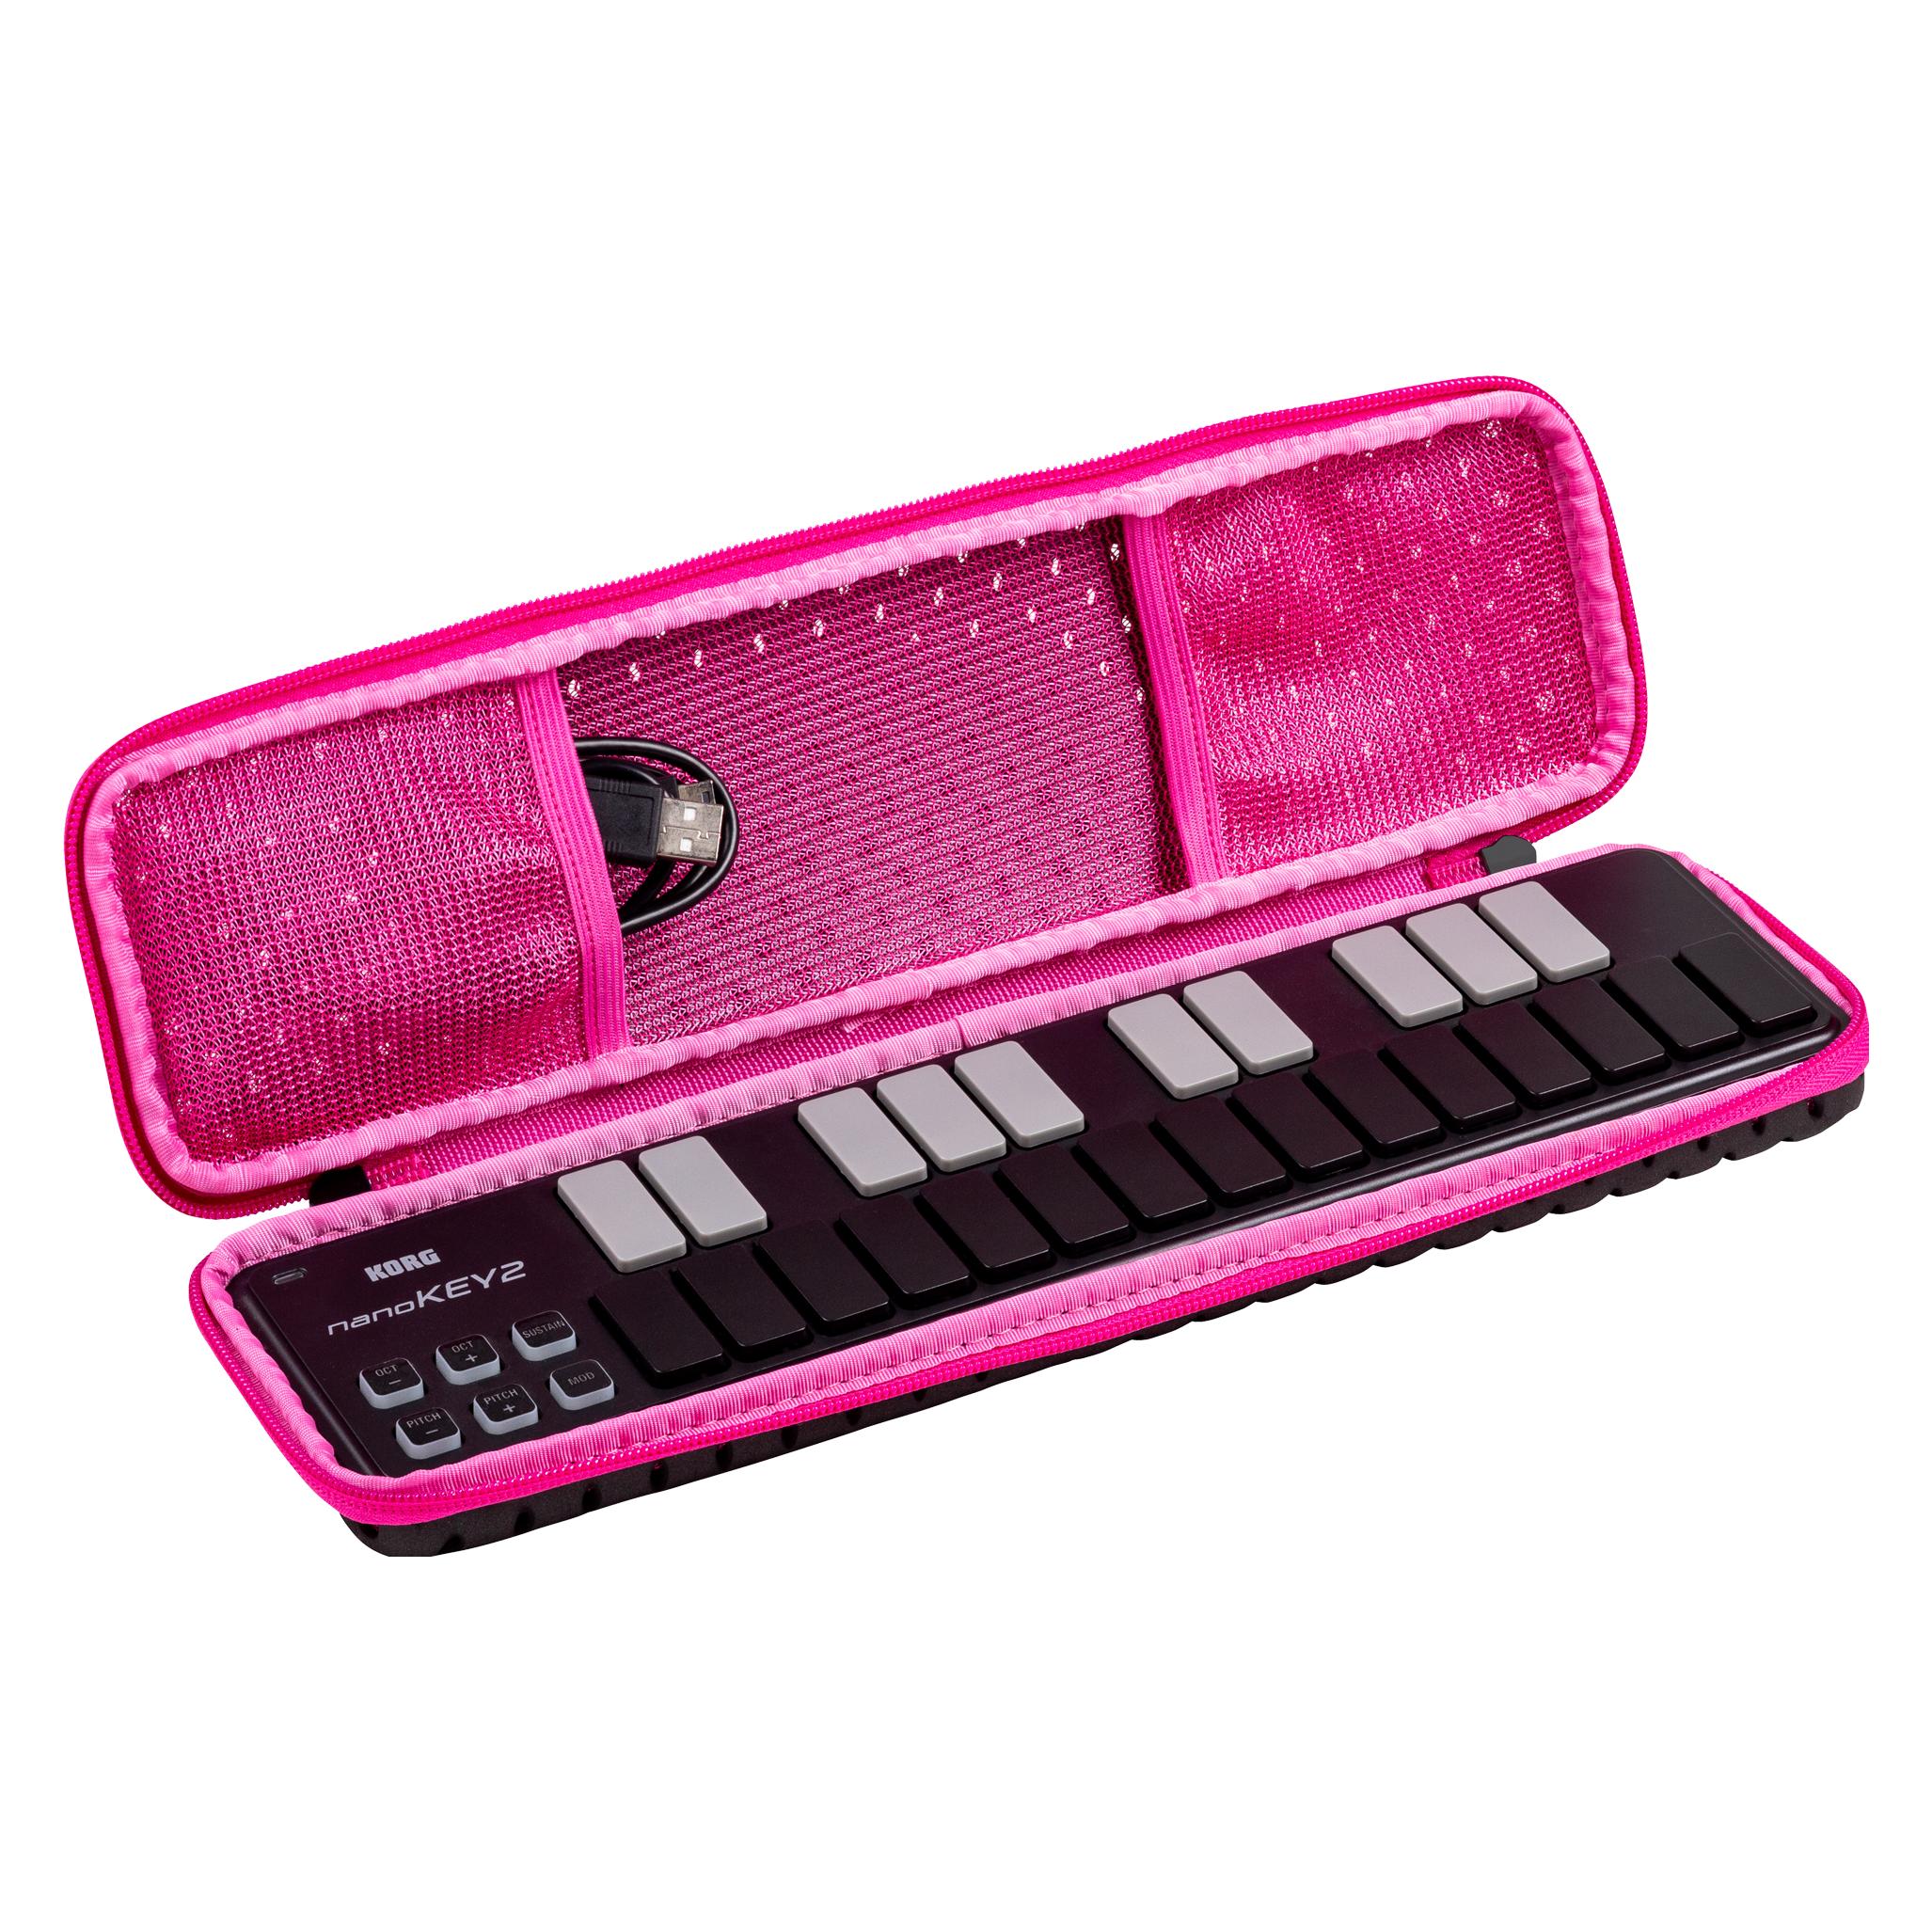
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Wie kann man den Handlungsablauf in einem Prozess effizient und fehlerfrei gestalten?
Um den Handlungsablauf in einem Prozess effizient und fehlerfrei zu gestalten, ist es wichtig, klare Prozessschritte und Verantwortlichkeiten festzulegen. Zudem sollten regelmäßige Überprüfungen und Optimierungen des Prozesses durchgeführt werden, um Schwachstellen frühzeitig zu erkennen und zu beheben. Die Nutzung von digitalen Tools und Automatisierungen kann ebenfalls dazu beitragen, den Prozess reibungsloser und effizienter zu gestalten. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Sequenz Monologue BagSequenz Monologue Bag; Tasche für Korg Monologue Synthesizer; Neoprenstoff mit Innenpolsterung; Verwendung als Umhängetasche oder Rucksack; zusätzlicher Stauraum für Notebooks bis 17"; Innenmaße: 370 x 290 x 70 mm (B x T x H); Gewicht: 530 g65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sequenz Volca RackSequenz Volca Rack; bietet Rack für bis zu 4 Volcas; stabiler Aluminiumrahmen; gummierte Auflagefläche für sicheren Halt; Seitenteile aus Holz; asymmetrische Form erlaubt 2 unterschiedliche Arten der Aufstellung; Abmessungen: 411 x 242 x 157 mm (horizontal), 411 x 171 x 234 mm (vertikal); Gewicht: 1,1 kg84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie lässt sich der Handlungsablauf in einem Prozess effizient gestalten? Was sind die wichtigsten Schritte im Handlungsablauf einer bestimmten Tätigkeit?
Der Handlungsablauf in einem Prozess lässt sich effizient gestalten, indem klare Ziele definiert, Verantwortlichkeiten festgelegt und Prozessschritte optimiert werden. Die wichtigsten Schritte im Handlungsablauf einer bestimmten Tätigkeit sind Planung, Durchführung und Kontrolle, um sicherzustellen, dass die Ziele erreicht werden. Eine kontinuierliche Verbesserung des Prozesses durch Feedback und Anpassungen ist ebenfalls entscheidend. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
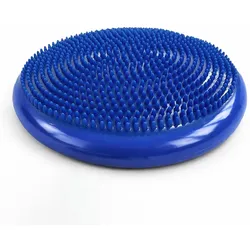
Wackelkissen für Gleichgewicht KoordinationWozinsky WPSD-01 Sinneskissen für die Rehabilitation von Igeln – blauDas Wozinsky WPSD-01 Sensorikkissen in Igelform bietet eine komfortable Lösung für aktives Sitzen, Gleichgewicht und Alltagskomfort. Dank seiner flexiblen Form und der Noppen stimuliert es die Muskulatur und trägt zu einer gesunden Körperhaltung bei. Es eignet sich ideal für Büroarbeit, Sport oder Rehabilitation. Durch seine kompakte Größe und die mitgelieferte Pumpe lässt sich der Härtegrad einfach anpassen und es ist vielseitig einsetzbar.Spezifikation:Marke: WozinskyModell: Wozinsky WPSD-01Typ: Sensorik-/RehabilitationskissenAnwendungsgebiete: Sitzen, Gleichgewichtsübungen, Rehabilitation, MassagePackungsinhalt: Sensorikkissen, PumpeMaterial: PVCFarbe: blauDie wichtigsten Vorteile des Wozinsky WPSD-01 Kissens:Ergonomisches Design: Unterstützt eine korrekte Sitzhaltung und Stabilität.Massagenoppen: stimulieren sanft die Muskulatur und helfen, Verspannungen zu lösen.Vielseitig einsetzbar: ideal für Arbeit, Training und RehabilitationStrapazierfähiges PVC-Material: widerstandsfähig gegen Beschädigungen und komfortabel im täglichen GebrauchAktives Sitzen: beansprucht die Muskulatur und unterstützt die natürlichen KörperfunktionenJeden Tag eine bessere HaltungDie flexible Form passt sich dem Körper an und hilft Ihnen, beim Sitzen eine korrekte Haltung und mehr Kontrolle zu bewahren.Sanfte Massage und EntspannungDie Noppen stimulieren die Hautoberfläche, was die Muskelentspannung fördert und den Tragekomfort erhöht.Ein Kissen – viele VerwendungsmöglichkeitenSie können es am Schreibtisch, zu Hause oder beim Sport verwenden und die Nutzung Ihren Bedürfnissen anpassen.Langlebiges Material für lange ZeitDas robuste PVC-Material gewährleistet eine lange Lebensdauer und einfache Reinigung des Kissens.Aktives Sitzen ohne AnstrengungDie leicht instabile Oberfläche beansprucht die Muskulatur beim Sitzen und unterstützt so alltägliche Aktivitäten ohne zusätzlichen Aufwand.14,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Wie kann man den Handlungsablauf in einem Prozess effizient und fehlerfrei gestalten?
Um den Handlungsablauf in einem Prozess effizient und fehlerfrei zu gestalten, ist es wichtig, klare Prozessschritte und Verantwortlichkeiten festzulegen. Zudem sollten regelmäßige Überprüfungen und Optimierungen des Prozesses durchgeführt werden, um Schwachstellen frühzeitig zu erkennen und zu beheben. Die Nutzung von digitalen Tools und Automatisierungen kann ebenfalls dazu beitragen, den Prozess reibungsloser und effizienter zu gestalten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.